
Ein verbreiteter Irrtum lautet: Wer ein Multi-Chain-Wallet mit Sicherheitswarnungen und Transaktionssimulation verwendet, könne riskante DeFi-Transaktionen praktisch nicht mehr falsch einschätzen. Das klingt plausibel, verwechselt aber technische Unterstützung mit einer Sicherheitsgarantie. Rabby Wallet ist interessant, weil es die entscheidende Phase vor dem Signieren stärker in den Mittelpunkt rückt: Nicht nur die Anfrage einer dApp, sondern auch die voraussichtlichen Folgen einer Transaktion sollen sichtbar werden. Für deutschsprachige DeFi-Nutzer, die zwischen Ethereum, Arbitrum, Base, Polygon oder der BNB Chain wechseln, ist das ein nützlicher Ansatz. Seine Grenzen werden jedoch erst verständlich, wenn man betrachtet, was eine Wallet tatsächlich prüft – und was weiterhin beim Nutzer bleibt.
Stellen wir uns einen typischen Fall vor: Eine Nutzerin hält USDC auf Arbitrum, möchte an einem Liquiditätspool teilnehmen und verbindet ihr Wallet mit einer dApp. Später soll ein Teil des Guthabens über eine Bridge auf Base gelangen. Bei einer herkömmlichen Nutzung können dabei mehrere Fehlerquellen zusammenkommen: das falsche Netzwerk, eine unklare Token-Freigabe, ein nicht erwarteter Empfänger oder eine Signatur, deren Konsequenzen in der Benutzeroberfläche kaum verständlich sind. Rabby versucht, diese Komplexität in einem Prüfschritt zu bündeln. Das ist keine Nebensache, denn im Multi-Chain-DeFi entsteht Risiko oft nicht durch einen einzelnen spektakulären Fehler, sondern durch eine Kette kleiner Missverständnisse.
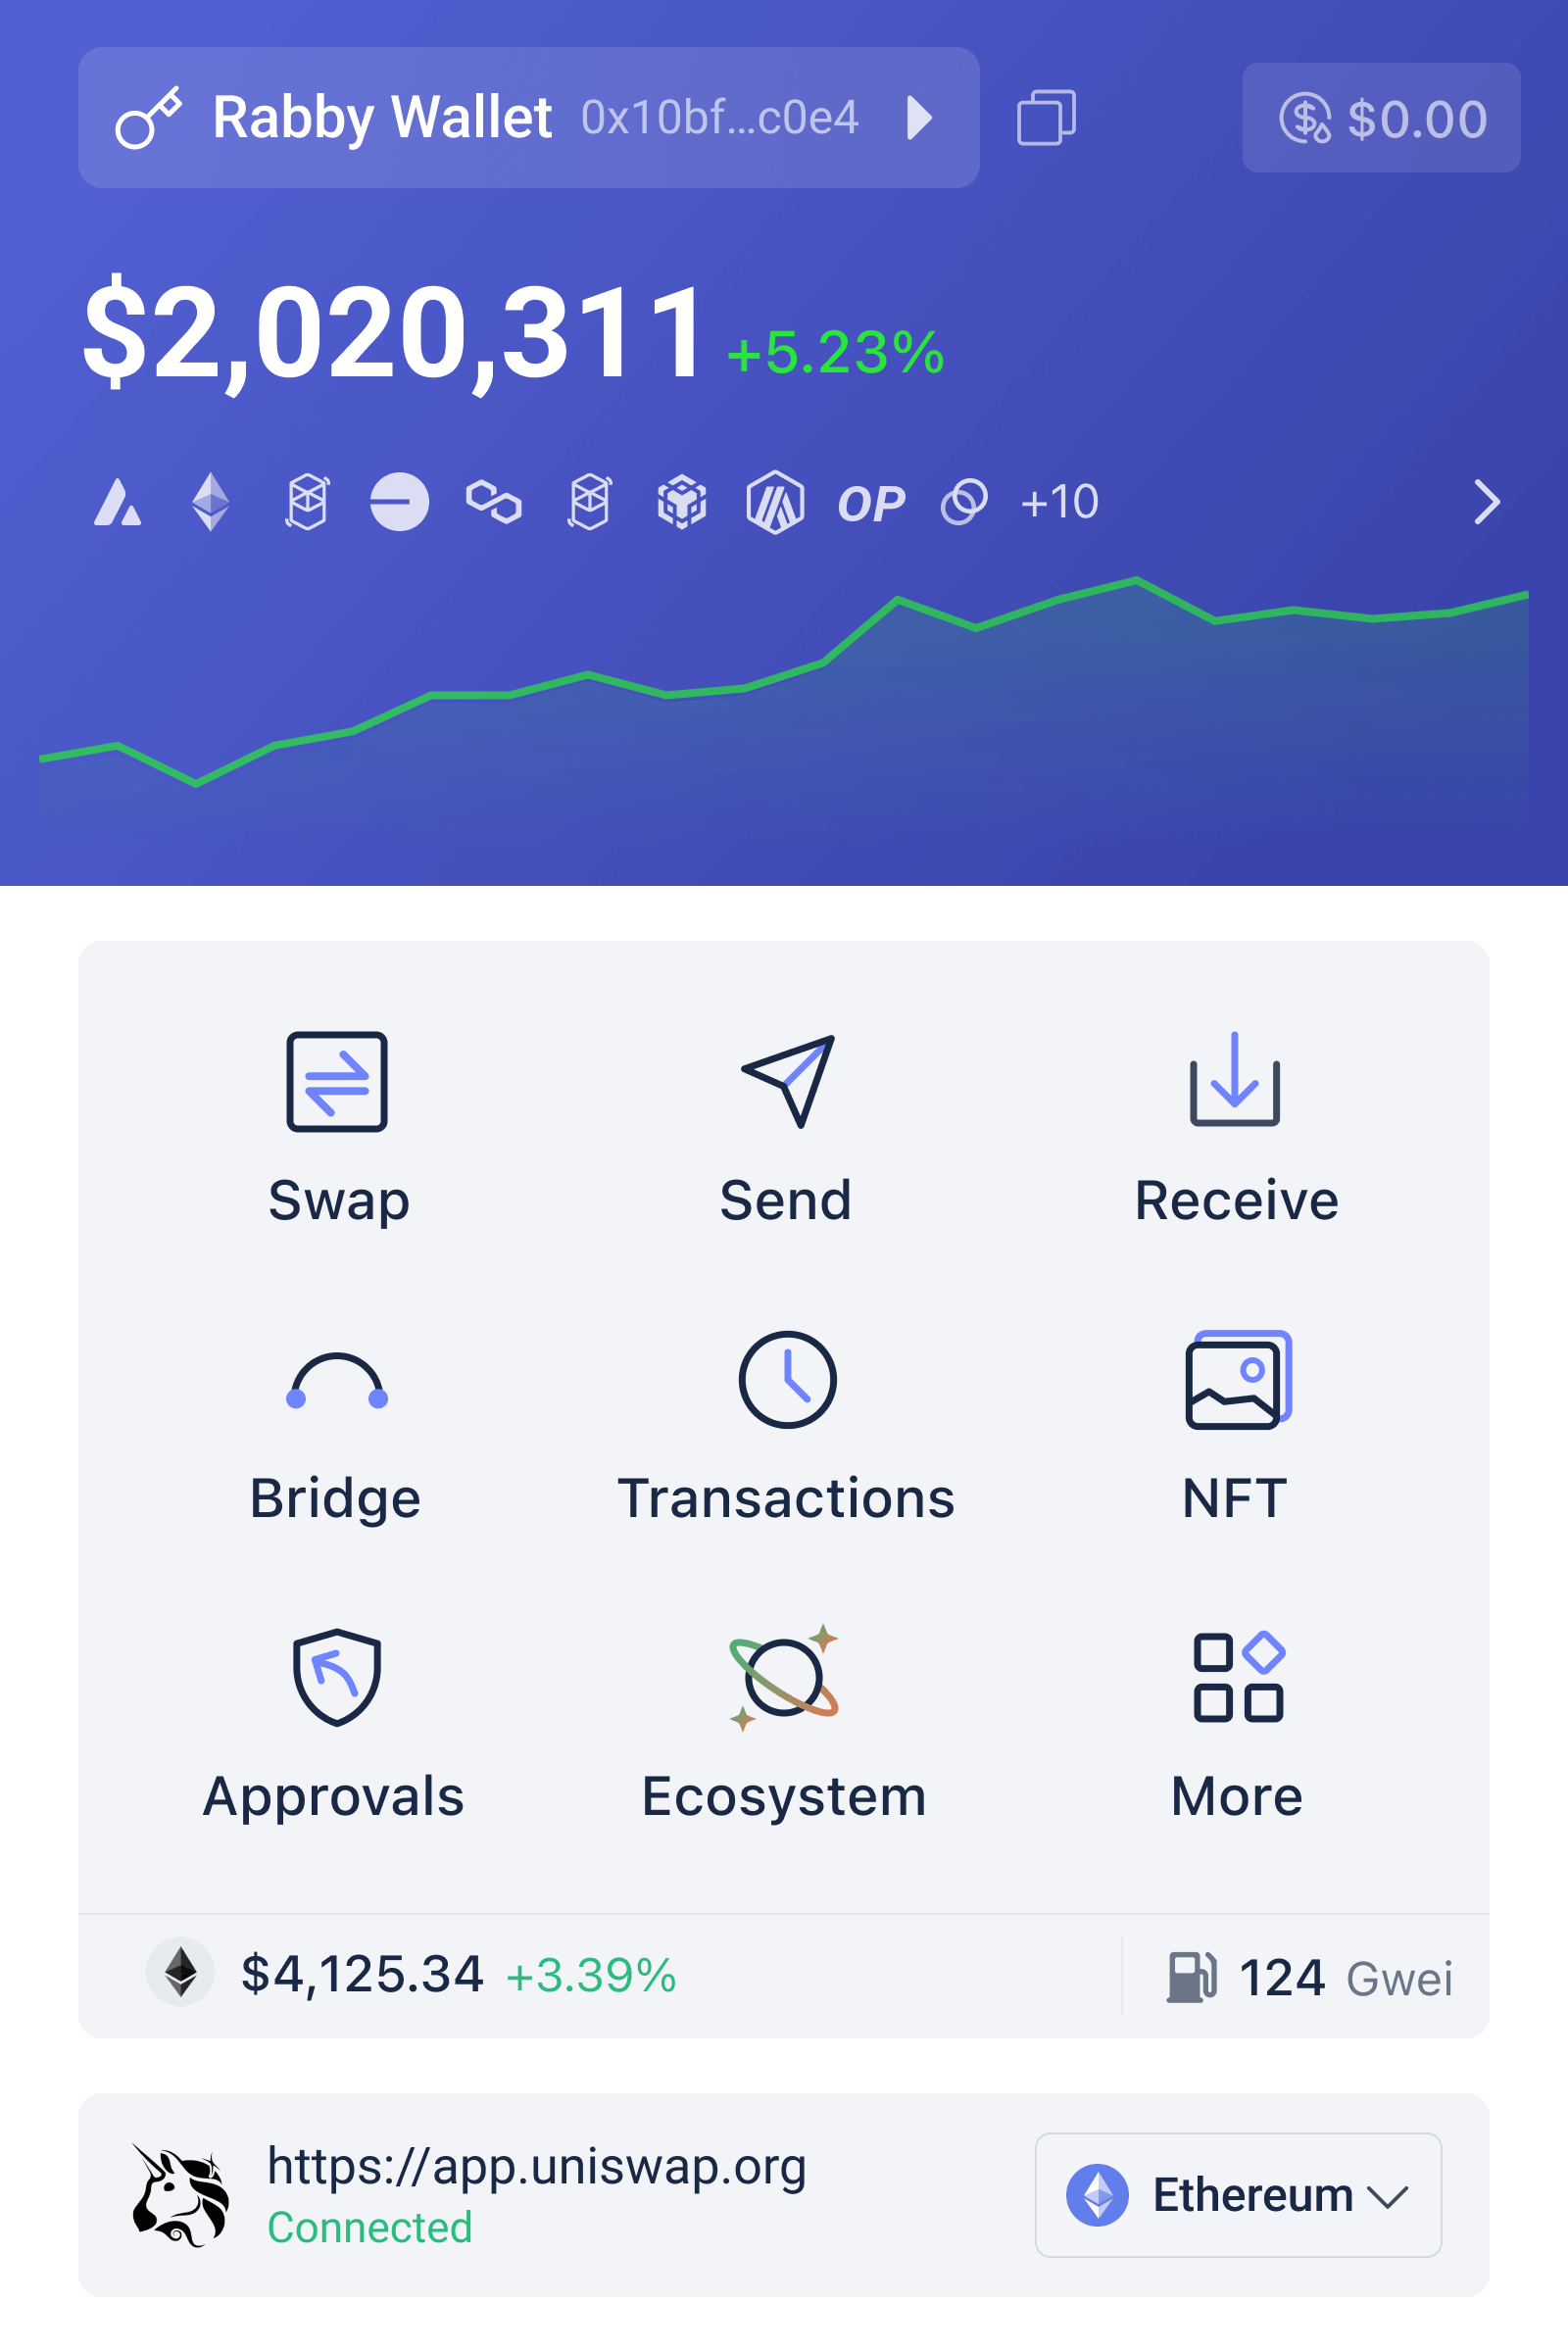
Was Rabby vor dem Signieren tatsächlich leistet
Rabby ist ein Non-Custodial-Wallet. Die privaten Schlüssel werden lokal auf dem Gerät gespeichert und nicht an die Server des Projekts übertragen. Das bedeutet zunächst etwas sehr Konkretes: Rabby besitzt nicht automatisch die Möglichkeit, Transaktionen im Namen des Nutzers zu bestätigen. Die Wallet kann eine Transaktion vorbereiten, analysieren und zur Signierung anzeigen; die eigentliche Freigabe bleibt an den Schlüssel und damit an den Nutzer gebunden. Diese Trennung ist ein wichtiger Sicherheitsbaustein, aber sie erhöht auch die Verantwortung für Geräteschutz, Backup und Wiederherstellung.
Die Transaktionssimulation setzt an einem anderen Punkt an. Vor der Signatur wird modelliert, welche Änderungen voraussichtlich eintreten: Welche Token verlassen das Wallet, welche kommen hinzu, welche Genehmigung wird erteilt und welche Adresse ist beteiligt? Für unser Beispiel kann dadurch erkennbar werden, dass ein vermeintlicher „Deposit“ tatsächlich eine Token-Freigabe voraussetzt oder dass ein Swap eine andere Vermögensposition verändert als erwartet. Die Simulation übersetzt damit technische Aufrufdaten in eine wirtschaftlich lesbarere Frage: Was soll nach dieser Aktion in meinem Wallet anders sein?
Der entscheidende Begriff ist allerdings „voraussichtlich“. Eine Simulation ist keine Zukunftsgarantie. Sie hängt vom Zustand der jeweiligen Blockchain, von den verwendeten Vertragsdaten und von der korrekten Interpretation der aufgerufenen Funktionen ab. Zwischen Simulation und tatsächlicher Bestätigung können sich Bedingungen ändern. Zudem kann ein Vertrag formal das erwartete Ergebnis liefern und dennoch wirtschaftlich ungünstig sein, etwa durch hohe Gebühren, schlechte Liquidität oder ein riskantes Protokollmodell. Die Simulation ist daher am besten als zweite Prüfebene zu verstehen – nicht als Ersatz für die Prüfung von dApp, Vertrag, Netzwerk und Betrag.
Ergänzend verfügt Rabby über eine Sicherheits-Engine, die Adressen und Verträge unter anderem auf Phishing-Hinweise, bekannte Angriffe und weitreichende Token-Freigaben prüfen kann. Besonders die Warnung vor sogenannten Infinite Approvals ist praktisch relevant. Eine Freigabe erlaubt einem Vertrag, bestimmte Token aus dem Wallet zu verwenden. Ist sie unbegrenzt, bleibt dieses Recht potenziell bestehen, auch wenn die ursprüngliche Transaktion längst abgeschlossen ist. Eine Warnung macht dieses Risiko sichtbar; sie widerruft die Freigabe jedoch nicht automatisch und beurteilt auch nicht jede mögliche zukünftige Entwicklung eines Vertrags.
Multi-Chain-Komfort reduziert Reibung – und kann Aufmerksamkeit senken
Rabby unterstützt nach den vorliegenden Angaben mehr als 140 EVM-kompatible Netzwerke, darunter Ethereum, Polygon, Arbitrum, Optimism, Avalanche, Base und die BNB Chain. EVM steht für die Ethereum Virtual Machine, also die technische Umgebung, in der viele Ethereum-kompatible Netzwerke Smart Contracts ausführen. Für Nutzer bedeutet diese Breite, dass ein einzelnes Wallet zahlreiche DeFi-Anwendungen abdecken kann. Die automatische Netzwerkumschaltung erleichtert den Alltag zusätzlich: Beim Verbinden mit einer dApp erkennt Rabby das benötigte Netzwerk und kann dorthin wechseln.
Genau hier liegt ein unterschätzter Zielkonflikt. Weniger manuelle Schritte bedeuten weniger Gelegenheiten für einen Bedienfehler – aber auch weniger bewusste Unterbrechungen. Wer das Netzwerk nicht mehr selbst auswählen muss, prüft es möglicherweise seltener. Bei ähnlichen Token auf verschiedenen Chains ist das problematisch: USDC auf Arbitrum ist nicht dieselbe On-Chain-Position wie USDC auf Base, auch wenn Name und Symbol ähnlich erscheinen. Eine sinnvolle persönliche Regel lautet deshalb: Vor jeder größeren Aktion bewusst Netzwerk, Tokenadresse, Empfänger und erwarteten Endbestand prüfen, selbst wenn die Wallet den Ablauf automatisch vereinfacht.
Für Wechselvorgänge bündelt Rabby außerdem Angebote dezentraler Börsen über einen integrierten Swap-Aggregator. Solche Aggregatoren suchen mehrere Liquiditätsquellen ab und können dadurch einen günstigeren Kurs oder geringere Slippage finden. Slippage bezeichnet die Abweichung zwischen dem erwarteten und dem tatsächlich ausgeführten Preis. „Bester Kurs“ ist jedoch immer eine Momentaufnahme. Gasgebühren, Preisbewegungen, Pooltiefe und die konkrete Route bestimmen das Ergebnis. Die technische Integration spart Zeit, nimmt dem Nutzer aber nicht die Entscheidung ab, ob der Swap im Verhältnis zu Risiko, Gebühren und Positionsgröße sinnvoll ist.
Bei Bridges kommt eine weitere Ebene hinzu. Eine Bridge verschiebt Vermögenswerte nicht einfach wie eine Datei von einer Chain zur anderen. Je nach Verfahren werden Token gesperrt, geprägt, durch einen Vermittler weitergeleitet oder über mehrere Protokollschritte getauscht. Rabby integriert dafür unter anderem Bridge-Infrastruktur wie LI.FI. Das kann die Bedienung vereinfachen, macht aber die Risikokette nicht kürzer: Neben Ausgangs- und Zielnetzwerk sind auch Bridge-Vertrag, Routing, Liquidität und mögliche Zwischenstationen relevant. Eine einzige übersichtliche Wallet-Oberfläche kann daher mehrere technische Vertrauensannahmen verdecken. Für hohe Beträge ist ein kleiner Testtransfer weiterhin vernünftig.
Schlüssel, Backend und Hardware: Drei verschiedene Sicherheitsfragen
Die lokale Schlüsselspeicherung wird häufig mit vollständiger Unabhängigkeit gleichgesetzt. Sie schützt vor einer Verwahrung durch den Wallet-Anbieter, nicht vor Malware, gefälschten Erweiterungen, unsicheren Backups oder einer kompromittierten Wiederherstellungsphrase. Wer die Phrase auf einem Cloud-Laufwerk, als unverschlüsselte Notiz oder als Bildschirmfoto speichert, verlagert das Risiko lediglich an eine andere Stelle. Für größere DeFi-Bestände ist die Kombination mit einem Hardware-Wallet wie Ledger, Trezor oder OneKey deshalb eine wichtige Option: Die Signatur kann auf einem getrennten Gerät erfolgen, während Rabby als Bedien- und Prüfschicht dient.
Auch die behauptete Unabhängigkeit vom Backend sollte präzise verstanden werden. Rabby erstellt oder verändert die Transaktion nicht eigenmächtig; die Kernfunktionen zur Signierung können auch bei einem Ausfall von Rabby-Servern offline nutzbar bleiben. Für die laufende Anzeige, Simulation oder bestimmte Datenabfragen können externe Dienste dennoch praktisch oder technisch relevant sein. „Non-Custodial“ bedeutet also nicht, dass jede Funktion ohne Infrastruktur auskommt. Es bedeutet vor allem, dass der Anbieter die privaten Schlüssel nicht verwahrt und die finale Signatur nicht an sich zieht.
Die Open-Source-Architektur unter MIT-Lizenz verbessert die Überprüfbarkeit des Codes und schafft eine Grundlage für unabhängige Kontrolle. Sie ist aber ebenfalls kein automatisches Gütesiegel. Offen einsehbarer Code kann Fehler enthalten; entscheidend ist, ob sicherheitsrelevante Teile tatsächlich geprüft, aktuell gehalten und korrekt ausgeliefert werden. Nutzer sollten zudem darauf achten, die Erweiterung aus einer vertrauenswürdigen Quelle zu beziehen. Ein Angreifer muss nicht den Wallet-Code kompromittieren, wenn er den Nutzer zu einer gefälschten Version oder einer nachgeahmten dApp locken kann.
Ein praktisches Prüfmodell für deutsche DeFi-Nutzer
Wer die rabby wallet extension verwendet, kann Transaktionen nach einem einfachen Vier-Fragen-Modell beurteilen. Erstens: Bin ich auf der erwarteten Chain, und ist der angezeigte Token wirklich der richtige? Zweitens: Welche Kontostände verändern sich laut Simulation, und passt das zu meinem Ziel? Drittens: Erteile ich nur eine begrenzte oder eine weitreichende Freigabe? Viertens: Welche zusätzliche Vertrauensannahme kommt hinzu – etwa ein Bridge-Protokoll, ein Aggregator oder eine unbekannte dApp?
Bei kleinen, gut verstandenen Vorgängen kann dieses Modell wenige Sekunden dauern. Bei einem neuen Protokoll oder einem größeren Betrag sollte die Prüfung langsamer werden. Der Gas Account, mit dem Gebühren netzwerkübergreifend etwa in USDC bezahlt werden können, löst ein bekanntes Komfortproblem: Es ist nicht zwingend nötig, den nativen Coin jeder Chain vorzuhalten. Dennoch verschwinden Gebühren nicht; sie werden nur anders abgewickelt. Auch hier sollte der Nutzer nachvollziehen, welcher Betrag für die Dienstleistung verwendet wird und ob die Funktion im konkreten Fall verfügbar und wirtschaftlich ist.
Rabby Points für Swaps, Gas-Aufladungen oder Empfehlungen können die Nutzung spielerischer machen. Für eine Sicherheitsentscheidung sollten sie jedoch keine Rolle spielen. Belohnungssysteme verändern Anreize: Wer Punkte sammeln möchte, könnte häufiger oder schneller handeln, als es die eigene Risikotoleranz rechtfertigt. Ein nüchterner Grundsatz lautet deshalb: Eine mögliche Prämie ist kein Gegenwert für eine unklare Signatur. Erst die Transaktion verstehen, dann über den Nutzen des Bonus nachdenken.
Was künftig besonders beobachtet werden sollte
Die naheliegende Entwicklung im Multi-Chain-Wallet liegt nicht nur in noch mehr unterstützten Netzwerken, sondern in besserer Interpretation. Je mehr Chains, Bridges und modulare DeFi-Protokolle hinzukommen, desto wichtiger wird die Frage, ob eine Wallet nicht nur technische Daten, sondern wirtschaftliche Folgen verständlich abbildet. Wenn Simulationen komplexe Vertragsketten zuverlässig in klare Zustandsänderungen übersetzen, kann das die Qualität von Nutzerentscheidungen verbessern. Wenn die Darstellung dagegen zu stark vereinfacht, entsteht eine neue Gefahr: falsches Vertrauen durch eine scheinbar eindeutige Zusammenfassung.
Für Nutzer ist daher nicht die Zahl der unterstützten Chains das alleinige Kriterium. Wichtiger ist, ob die Wallet in kritischen Situationen Unsicherheit sichtbar macht, Freigaben verständlich erklärt und den Nutzer zu einer plausiblen Gegenprüfung anleitet. Rabby ist als DeFi-orientierte Alternative zu MetaMask besonders dort interessant, wo viele EVM-Netzwerke, dApps und Transaktionsarten zusammentreffen. Seine Stärke liegt in der Verbindung aus Simulation, Warnungen und Multi-Chain-Komfort. Seine Grenze bleibt die gleiche wie bei jedem selbstverwahrten Wallet: Keine Benutzeroberfläche kann eine unkluge oder bewusst bestätigte Signatur vollständig aus der Welt schaffen.
Häufige Fragen zu Rabby Wallet
Ist Rabby Wallet sicherer als ein einfaches Browser-Wallet?
Rabby bietet zusätzliche Prüfschichten, darunter Transaktionssimulation, Sicherheitswarnungen und die Erkennung problematischer Freigaben. Das kann typische Bedien- und Verständnisfehler reduzieren. Eine generelle Sicherheitsgarantie gibt es jedoch nicht. Geräteschutz, Wiederherstellungsphrase, dApp-Auswahl und die eigene Prüfung bleiben entscheidend. Für größere Bestände erhöht ein kompatibles Hardware-Wallet die Sicherheit der Signierung.
Kann die Transaktionssimulation einen Smart-Contract-Hack verhindern?
Nein. Sie kann erwartete Token-Bewegungen und bestimmte Warnsignale sichtbar machen, verhindert aber nicht jeden Angriff. Ein Vertrag kann formal die simulierten Änderungen auslösen und dennoch wirtschaftlich riskant, fehlerhaft oder später kompromittiert sein. Die Simulation sollte daher als Plausibilitätsprüfung verstanden werden, nicht als vollständige Prüfung des Protokolls.
Für wen ist Rabby besonders geeignet?
Vor allem für Nutzer, die regelmäßig mehrere EVM-kompatible Netzwerke und DeFi-dApps verwenden und dabei eine detailliertere Transaktionsdarstellung wünschen. Wer nur gelegentlich einen einzigen Dienst nutzt, benötigt möglicherweise nicht alle Multi-Chain-Funktionen. Die Entscheidung sollte sich an Nutzungsmuster, Betrag, technischem Verständnis und Sicherheitsbedarf orientieren.